Rozbudowa bez zbędnej wymiany
Oceniamy zapas mocy, chłodzenia, przestrzeni i wydajności. Zachowujemy wyposażenie, które ma wsparcie producenta, odpowiedni stan i parametry oraz może zostać bezpiecznie włączone do docelowego projektu.
Wykorzystaj to, co już masz. Usuń luki w bezpieczeństwie i przygotuj infrastrukturę urzędu do obecnych obowiązków KSC oraz kierunku wyznaczonego przez NIS2.
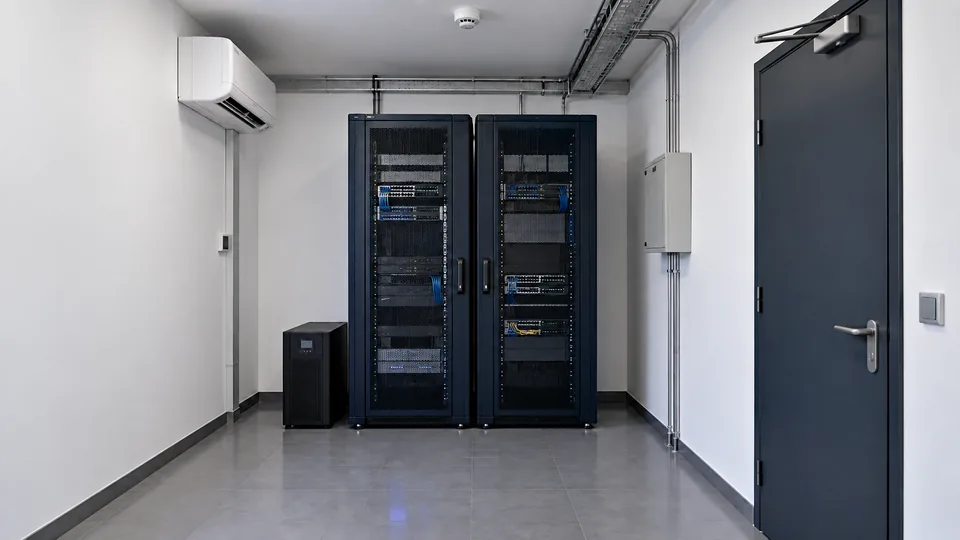
Rozbudowujemy działające środowiska, przebudowujemy pomieszczenia i tworzymy nowe serwerownie. Audyt wskazuje, które zasoby warto zachować, gdzie potrzebna jest wymiana i jak zaplanować prace przy ograniczeniu przerw w usługach urzędu.
Zakres, odpowiedzialność stron i warunki serwisu określamy w uzgodnionym projekcie oraz umowie. Przed wdrożeniem ustalamy kryteria odbioru i scenariusze testów.
W wielu jednostkach infrastruktura powstawała przez lata: kolejne serwery, dodatkowy UPS, nowy system dziedzinowy i osobne rozwiązanie kopii. Modernizacja porządkuje te elementy w jedno środowisko, z określoną odpowiedzialnością, dokumentacją i planem rozwoju.
Oceniamy zapas mocy, chłodzenia, przestrzeni i wydajności. Zachowujemy wyposażenie, które ma wsparcie producenta, odpowiedni stan i parametry oraz może zostać bezpiecznie włączone do docelowego projektu.
Porządkujemy układ szaf, obwody, trasy kablowe i dostęp serwisowy. Analizujemy ryzyko zalania, przegrzania i dostępu osób nieuprawnionych. Projektant ustala zakres robót, uzgodnień i formalności.
Łączymy ochronę fizyczną z segmentacją sieci, bezpieczną administracją, kopiami i monitoringiem. Priorytet mają luki, które mogą zatrzymać pracę urzędu lub utrudnić odtworzenie danych.
Porównujemy koszt przebudowy z przeniesieniem infrastruktury. Możliwy jest osobny moduł kontenerowy lub obiekt podziemny, po ocenie lokalizacji, projektu i wymaganych formalności.
Nowelizacja KSC wdraża NIS2 do polskiego porządku prawnego. Punktem wyjścia jest ustalenie statusu konkretnej jednostki i obowiązków, które ją obejmują. Nie przypisujemy automatycznie identycznych wymagań urzędowi, jednostce organizacyjnej i spółce komunalnej.
Dla podmiotów objętych nowymi obowiązkami modernizacja wspiera wdrożenie SZBI, zarządzanie ryzykiem i obsługę incydentów. Kierownictwo powinno otrzymać plan działań, osoby odpowiedzialne oraz dowody wykonania. Sprawdź komunikat Ministerstwa Cyfryzacji o obowiązkach KSC.
KSC/NIS2 nie oznaczają jednego obowiązkowego modelu UPS, liczby szaf ani zakupu konkretnego SIEM. Dobór zabezpieczeń wynika z ryzyka i zakresu obowiązków. Dokumentacja, kompetencje, odpowiedzialność i utrzymanie są równie istotne jak instalacje.
Weryfikujemy obciążenie, stan baterii, obwody, uziemienie i pojedyncze punkty awarii. Dobieramy autonomię oraz możliwość bezpiecznego wyłączenia. Agregat i redundantne tory mają uzasadnienie w wymaganej dostępności, nie w samej nazwie NIS2.
Mierzymy warunki pracy i oceniamy przepływ powietrza, rezerwę chłodzenia oraz reakcję na awarię. Czujniki temperatury, wilgotności i zalania muszą prowadzić do alarmu i określonego działania.
Sprawdzamy kontrolę wejścia, ewidencję dostępu, przepusty i wymagania ochrony przeciwpożarowej. Sposób detekcji i ewentualnego gaszenia ustala projekt uwzględniający budynek, sprzęt i bezpieczeństwo ludzi.
Rozdzielamy ruch użytkowników, serwerów, zarządzania, kopii oraz OT, jeśli występuje. Ograniczamy reguły między strefami, porządkujemy konta i zdalny dostęp; MFA wdrażamy tam, gdzie jest dostępne i adekwatne.
Sprawdzamy wsparcie, aktualizacje, pojemność, licencje oraz zależności aplikacji. Plan obejmuje wymianę elementów bez wsparcia i testy zgodności. Sama obecność klastra nie dowodzi wysokiej dostępności.
Oddzielamy dostęp do kopii od codziennej administracji. Dobieramy kopię poza lokalizacją oraz ochronę przed zmianą lub usunięciem. Test odtworzenia aplikacji potwierdza więcej niż komunikat o poprawnym zakończeniu backupu.
Łączymy oględziny, inwentaryzację i analizę usług. Ustalamy, co jest krytyczne dla obsługi mieszkańców, jakie są zależności od dostawców i jak długo jednostka może pracować bez poszczególnych systemów. Zakres badania oraz dostęp do danych uzgadniamy przed rozpoczęciem.
Rozpoznanie techniczne nie jest automatycznie ustawowym audytem cyberbezpieczeństwa. Jeżeli jednostka potrzebuje audytu wymaganego KSC, jego zakres, niezależność i wymagania wobec wykonawcy ustala się odrębnie.
Etapowanie ogranicza ryzyko i pozwala rozłożyć inwestycję. Nie obiecujemy braku przerw bez sprawdzenia architektury. Przełączenia zasilania, sieci czy aplikacji mogą wymagać uzgodnionych okien serwisowych.
Uzgadniamy krytyczne terminy pracy jednostki, osoby decyzyjne i warunki wstrzymania prac. Potwierdzamy kopie oraz możliwość odtworzenia i odseparowujemy obszar robót.
Tam, gdzie jest to uzasadnione, nowe elementy uruchamiamy obok starych. Pilotaż ogranicza zakres pierwszej zmiany i pozwala sprawdzić aplikacje z ich dostawcami.
Plan określa kolejność, zależności, odpowiedzialność i kryteria powrotu. Administratorzy oraz właściciele usług potwierdzają działanie po zmianie.
Monitorujemy nowe środowisko, usuwamy usterki i aktualizujemy dokumentację. Starych zasobów nie wycofujemy przed potwierdzeniem wymaganych funkcji i odtwarzalności.
Modernizowaną serwerownię można włączyć do SOC i NOC LCPD. Usługa może działać również samodzielnie, bez budowy nowego centrum danych. Zakres integracji ustalamy na podstawie urządzeń, systemów i dostępnej telemetrii.
Zbieranie i analiza logów, korelacja zdarzeń, integracja z XDR oraz uzgodnione scenariusze reakcji. Plan obejmuje źródła danych, synchronizację czasu, alarmy testowe i odpowiedzialność za obsługę incydentu.
Monitoring usług, łączy, urządzeń oraz parametrów środowiskowych. Progi, eskalacje i czasy obsługi określamy w umowie, tak aby alarm prowadził do działania właściwej osoby.
Retencję logów i kopii określamy osobno, z uwzględnieniem przepisów właściwych dla danych, celu, ryzyka i pojemności. Ochrona dostępu, integralność oraz możliwość wyszukania i odtworzenia są elementami projektu. Powierzenie obsługi wykonawcy nie znosi obowiązków kierownictwa jednostki.
Testy awaryjne planujemy tak, aby nie narazić pracy urzędu na nieuzgodnione zakłócenia. Zaliczenie pojedynczego testu nie stanowi certyfikatu zgodności całej organizacji.
Koszt rozdzielamy na audyt, projekt, roboty, sprzęt, licencje, migrację, szkolenie i utrzymanie. Warianty pokazują także koszt energii, serwisu i odnowień. Pomaga to uniknąć zakupu, na którego późniejszą obsługę zabraknie środków.
Możemy przygotować wymagania funkcjonalne i techniczne oraz kryteria odbioru do wykorzystania przez jednostkę przy opisie zamówienia. Zakres powinien odpowiadać potrzebom, uwzględniać równoważność tam, gdzie jest wymagana, i nie ograniczać nieuzasadnienie konkurencji. Procedurę zamówienia prowadzi zamawiający.
Sprawdź możliwości finansowania Decyzja o dofinansowaniu zależy od konkretnego programu i kwalifikowalności kosztów; nie jest warunkiem ani gwarantowanym rezultatem konsultacji.
Źródła sprawdzone 29.09.2026. Zakres stosowania i terminy ustalamy dla konkretnego podmiotu.
Środki ochrony danych osobowych wymagają także oceny zgodnie z RODO. Zakres budowlany i przeciwpożarowy ustalają właściwi projektanci. Uzgodnione normy techniczne mogą porządkować projekt, ale nie zastępują analizy prawnej i ryzyka.
Gdy budynek zapewnia odpowiednią przestrzeń i warunki, a przebudowa jest technicznie i ekonomicznie uzasadniona.
Prefabrykowany moduł, równoległe przygotowanie terenu i wyposażenia. Rozwiązanie przy braku miejsca lub kosztownej adaptacji urzędu.
Wydzielony obiekt z ochroną fizyczną projektowaną pod określone zagrożenia. Wymaga oceny gruntu, wód oraz infrastruktury działki.
Porównaj lokalizację, koszt całego cyklu życia, ciągłość pracy i możliwości rozbudowy. Zacznij od konsultacji projektu.
Jednostka potrzebuje działających usług, a nie oddzielnych odbiorów urządzeń bez potwierdzenia współpracy. Zakres powinien połączyć pomieszczenie, instalacje elektryczne, chłodzenie, łączność, ochronę i platformę IT. Koordynacja ustala punkty styku: kto wykonuje zasilanie klimatyzacji, kto podłącza alarmy i kto sprawdza reakcję na awarię. Bez tego nawet poprawne dostawy mogą nie utworzyć gotowego środowiska.
Sprawdzamy dostęp do pomieszczenia, nośność, geometrię, zagrożenia wodą i dostępne instalacje. Trasy kablowe, przepusty i jednostki zewnętrzne wymagają uzgodnienia z warunkami budynku. Projekt powinien zostawić miejsce na obsługę i rezerwę. Przed rozpoczęciem robót należy ustalić odpowiedzialność za zabezpieczenie pracującego urzędu, dostęp wykonawców oraz przerwy w instalacjach.
Zasilanie opisuje obwody, ochronę, UPS i ewentualny agregat. Chłodzenie wynika z bilansu i scenariusza awarii. Sieć obejmuje trasy, racki, zakończenia, segmenty oraz operatorów. Ochrona fizyczna i przeciwpożarowa musi być skoordynowana z wymaganiami obiektu. IT obejmuje zasoby, wirtualizację, kopie, monitoring i licencje. Każdy zakres otrzymuje wymagania oraz metodę sprawdzenia.
Harmonogram uwzględnia zależności między pracami, nie tylko datę dostawy szaf. Zmiana modelu urządzenia wymaga sprawdzenia parametrów, kompatybilności i wpływu na resztę projektu. Rejestr zmian powinien pokazać decyzję, uzasadnienie i akceptację. Rysunki powykonawcze aktualizuje się według rzeczywistego stanu, aby późniejszy serwis nie opierał się na nieaktualnej wersji.
Uruchomiona instalacja nie oznacza jeszcze gotowości do przeniesienia systemów. Plan migracji wskazuje kopię, pilotaż, kolejność, zależności, okno prac i warunki powrotu. Przed przełączeniem sprawdzamy, czy użytkownicy i dostawcy aplikacji potrafią potwierdzić poprawne działanie. Dane i uprawnienia wymagają osobnej kontroli. Zmiana powinna kończyć się dowodem działania, nie tylko komunikatem o restarcie.
Protokół łączy kryterium z pomiarem lub próbą. Obejmuje instalacje, oznaczenia, konfigurację, scenariusze awaryjne, odtwarzanie oraz dokumentację. Usterki mają priorytet i termin ponownej weryfikacji. Jednostka otrzymuje również zasady utrzymania, gwarancje, kontakty i szkolenie. Zakres odbioru powinien być znany przed podpisaniem zamówienia, aby wynik nie zależał od interpretacji na końcu.
Termin wynika ze stanu lokalizacji, uzgodnień, dostaw, zakresu instalacji i dopuszczalnych okien. Nie da się go uczciwie podać bez rozpoznania. Kosztorys powinien rozdzielać przygotowanie, wykonanie, IT, migrację i eksploatację. Wariant etapowy może ograniczyć jednorazowy wydatek, ale pierwszy etap musi być gotowy do bezpiecznej pracy i zgodny z docelowym kierunkiem.
Najczęściej kosztowne są pominięte zależności: brak mocy dla rozbudowy, wspólna trasa łączy, nieuzgodnione sterowania i brak miejsca serwisowego. Innym błędem jest przekazanie całej odpowiedzialności za integrację administratorowi urzędu po dostawie sprzętu. LCPD porządkuje te granice w projekcie oraz sprawdza je przy uruchomieniu i odbiorze.
Inwestor potrzebuje zakresu, harmonogramu, kosztów i dowodu spełnienia wymagań. Administrator potrzebuje schematów, inwentaryzacji, instrukcji i możliwości odtworzenia konfiguracji. Oba zestawy powinny opisywać tę samą wersję infrastruktury. Dla każdej zmiany zapisujemy wpływ na instalacje i eksploatację. Przekazanie plików bez nazw, wersji i właścicieli nie ułatwia późniejszej obsługi. Warto ustalić format i miejsce przechowywania dokumentów przed rozpoczęciem prac, aby wynik nadawał się do uzupełniania po kolejnych modernizacjach.
Przed wejściem wykonawców należy potwierdzić gotowość pomieszczenia i zgodność zakresu z dokumentacją. Lista otwartych uzgodnień powinna mieć właścicieli i terminy. Sprawdzamy sposób prowadzenia prac głośnych lub pylących, wyłączania instalacji oraz wnoszenia ciężkiego sprzętu. W działającym urzędzie istotne są ścieżki komunikacji, bezpieczeństwo osób i zabezpieczenie danych. Harmonogram musi uwzględniać dostępność osób zatwierdzających zmiany, a nie tylko ekip wykonawczych.
Rezerwa w projekcie powinna być opisana w kilku wymiarach: miejsce, moc, chłodzenie, porty, wydajność oraz licencje. Nie każdą rezerwę trzeba od razu wypełnić urządzeniami. Można przygotować trasy lub modułowość, jeżeli ma to uzasadnienie w planie rozwoju. Dokumentacja powinna wskazać granice bezpiecznej rozbudowy i moment wymagający ponownej analizy. Dzięki temu kolejny zakup nie prowadzi do przypadkowego przekroczenia możliwości instalacji.
Uzgadniamy wymagania, sposób testowania i komplet dokumentów przed rozpoczęciem prac. W trakcie realizacji rejestrujemy zmiany. Przy odbiorze potwierdzamy rezultat wraz z właścicielami usług i przekazujemy go do utrzymania.
Tak. Każdy etap powinien mieć własny rezultat, kryteria odbioru i uzgodniony wpływ na usługi. Wcześniejsze prace nie powinny blokować docelowej architektury.
Można omówić założenia, ale wiarygodny zakres wymaga danych o usługach, instalacjach i ograniczeniach migracji.
Nie. Ocenie podlegają ich stan, wsparcie, wydajność i możliwość bezpiecznej integracji.
Opowiedz nam, co działa dzisiaj — i czego będziesz potrzebować jutro.