LOKALNIE. BEZPIECZNIE. DLA LUDZI.Projekt · Budowa · IT · Utrzymanie
SERWEROWNIA PODZIEMNA 35 M² DLA JST
Twoje dane. Pod dodatkową warstwą ochrony.
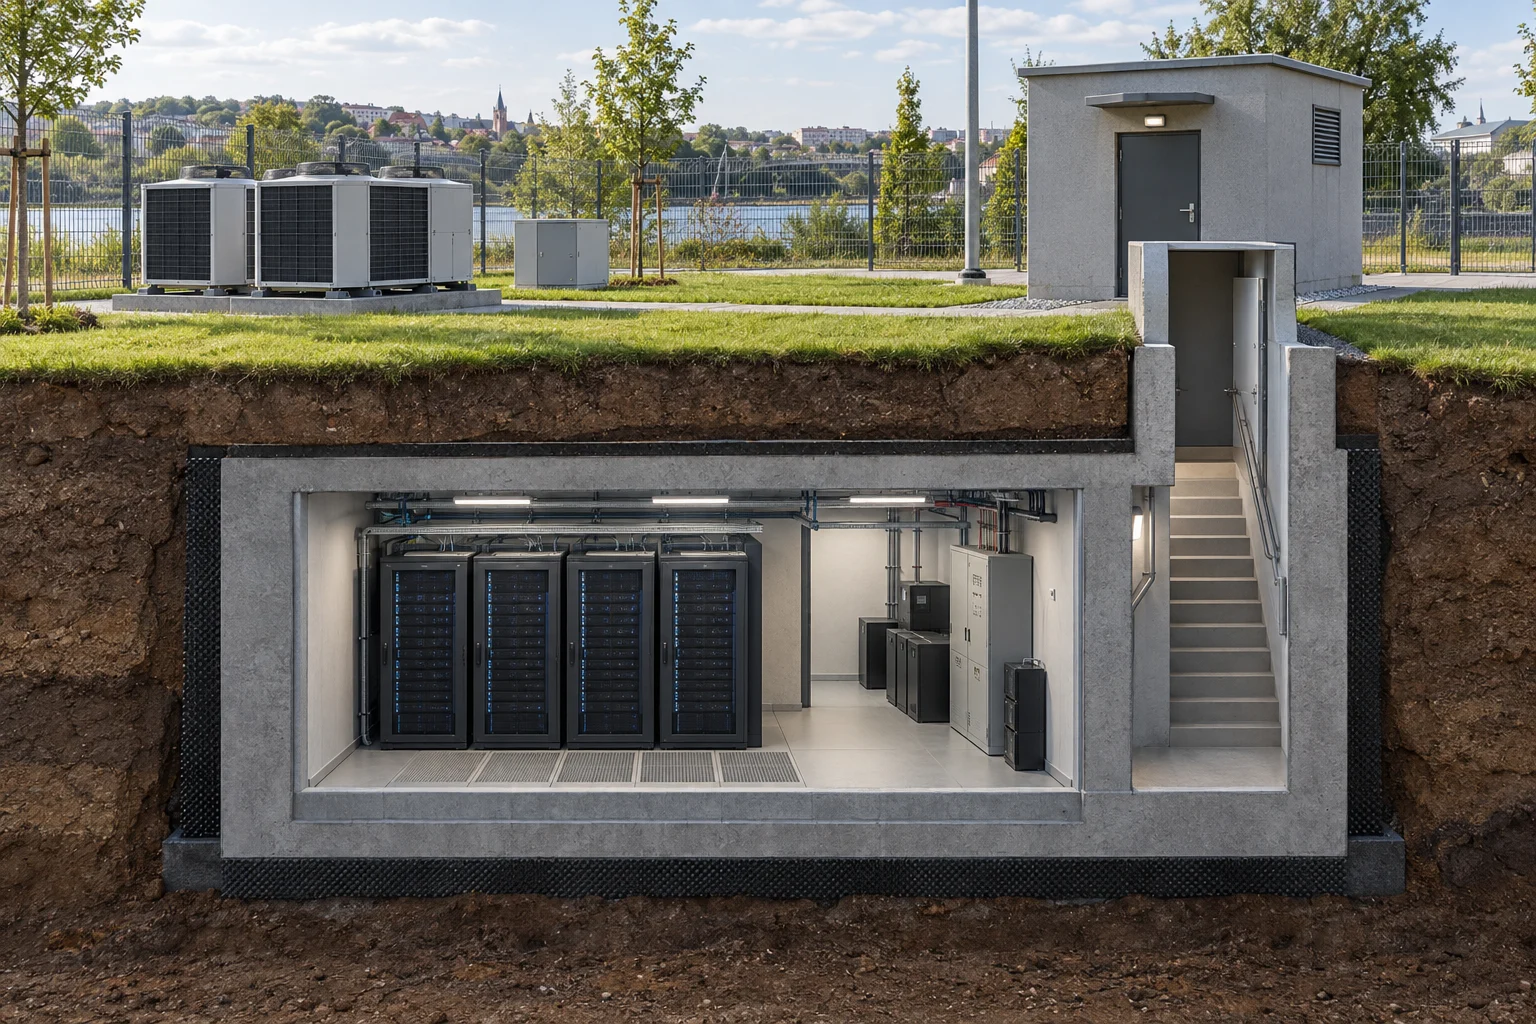
Koncepcja podziemnego centrum danych w obiekcie o powierzchni 35 m². Własny teren samorządu, wydzielona infrastruktura i ochrona fizyczna dopasowana do zagrożeń — od analizy lokalizacji po utrzymanie.
Wizualizacja koncepcyjna wygenerowana przy użyciu AI. Nie przedstawia wykonanej realizacji ani projektu wykonawczego.
Własny teren. Wydzielone centrum danych.
Proponujemy wariant serwerowni w podziemnym obiekcie o powierzchni 35 m², potocznie określanym jako bunkier. Projekt może wykorzystać teren urzędu, zaplecza komunalnego, przedsiębiorstwa wodociągowego lub oczyszczalni — po pozytywnej ocenie lokalizacji.
Wariant 35 m² traktujemy jako założenie powierzchni użytkowej do potwierdzenia w projekcie. Przepisy o przydomowych budowlach ochronnych również odnoszą się do powierzchni użytkowej, ale mają odrębny zakres zastosowania. Szafy, serwis i instalacje wymagają bilansu miejsca; wejście, przyłącza i urządzenia naziemne mogą wymagać dodatkowej przestrzeni na działce.
Ochrona fizyczna zaprojektowana pod konkretne zagrożenia
Zagłębienie w gruncie i odpowiednio zaprojektowana konstrukcja mogą ograniczać ekspozycję infrastruktury na część oddziaływań zewnętrznych oraz utrudniać nieuprawniony dostęp. Zakres ochrony obejmuje także drzwi, włazy, przepusty, czerpnie, wyrzutnie i doprowadzenie mediów.
Odporność musi mieć określony zakres.
Odporność na włamanie, uderzenie, odłamki lub skutki wybuchu wymaga odrębnych założeń, obliczeń i potwierdzenia parametrów. Samo zakopanie obiektu nie zapewnia odporności na każdy atak. Ochrona przed cyberatakami nadal wymaga zabezpieczeń IT, nadzoru i obsługi incydentów.
Oczyszczalnia lub teren wodociągów — kiedy to dobry wybór?
Potencjał istniejącego zaplecza
Własna działka, dostęp serwisowy i istniejąca infrastruktura mogą ułatwić przygotowanie inwestycji. Oceniamy wolną moc, przebieg łączy i możliwość wydzielenia niezależnej strefy IT.
Warunki, które trzeba sprawdzić
Wody gruntowe, zagrożenie zalaniem, szczelność, wypór, agresywne środowisko, gazy i ewentualne strefy zagrożenia wybuchem. Lokalizacja nie może utrudniać działania ani rozbudowy instalacji komunalnych.
Nie każda wolna działka nadaje się na obiekt podziemny. Wysoki poziom wód lub ryzyko powodzi mogą przemawiać za kontenerem w innej lokalizacji. Unikamy skupienia podstawowego ośrodka i wszystkich kopii w tej samej strefie ryzyka.
Co jest szczególnie ważne pod ziemią?
Rozpoznanie geotechniczne i wodne, projekt konstrukcji, hydroizolacji oraz zabezpieczenia przed wyporem.
Kontrola wilgoci, kondensacji i wycieków; rozwiązanie odwodnienia z nadzorem awarii tam, gdzie przewiduje je projekt.
Skuteczne odprowadzanie ciepła do otoczenia. Grunt nie zastępuje instalacji chłodzenia serwerów.
Bezpieczne wejście, drogi ewakuacji, transport i wymiana ciężkich urządzeń.
Rozdzielenie infrastruktury IT od instalacji technologicznych zakładu oraz ochrona przepustów.
Udokumentowane parametry ochrony. Serwerownia nie staje się automatycznie schronem dla ludności.
Co obejmuje projekt i wdrożenie?
Zasilanie i ciągłość pracy
Bilans mocy, rozdział obwodów, uziemienie, ochrona przepięciowa i UPS. Agregat, czas autonomii oraz redundancję dobieramy do dopuszczalnej przerwy i warunków lokalizacji. Sprawdzamy przełączenia pod obciążeniem.
Chłodzenie i środowisko
Bilans cieplny IT, chłodzenie całoroczne, nadzór temperatury, wilgotności i wycieków. Rezerwa wydajności oraz sposób pracy podczas awarii i przeglądów wynikają z wymagań dostępności.
Ochrona fizyczna i pożarowa
Wydzielenie stref, kontrola wejść, sygnalizacja włamania i monitoring w uzgodnionym zakresie. Ochronę pożarową, detekcję, ewentualne gaszenie i ewakuację określa projekt z właściwymi uzgodnieniami.
Sieć, serwery i odtworzenie
Szafy rack, okablowanie, łącza, segmentacja i bezpieczna administracja. Możliwe wykorzystanie obecnych serwerów po ocenie. Ustalamy RPO/RTO, oddzielną lokalizację kopii oraz scenariusze testów odtworzenia.
To zakres projektowy do uzgodnienia, a nie deklaracja, że każdy wymieniony element jest obowiązkowy lub zawarty w każdym wariancie cenowym.
Wymagania dla serwerowni JST — od przepisów do odbioru
Nie istnieje jeden uniwersalny zestaw urządzeń, którego zakup automatycznie zapewnia zgodność każdej JST. Zakres wynika z przetwarzanych danych, znaczenia usług, analizy ryzyka, przepisów dotyczących jednostki oraz projektu budowlanego.
KRI i bezpieczeństwo informacji
Dla systemów objętych KRI trzeba zarządzać bezpieczeństwem informacji: oceniać ryzyko, kontrolować dostęp, utrzymywać zabezpieczenia i dokumentować działania. Projekt infrastruktury wspiera te obowiązki; sam obiekt ich nie wyczerpuje. [1]
KSC i NIS2
Ustalamy, które obowiązki KSC dotyczą danej jednostki lub spółki. Dla podmiotów objętych ustawą infrastruktura jest częścią zarządzania ryzykiem, ciągłości działania i obsługi incydentów. Zakres odpowiedzialności JST oraz wykonawcy zapisujemy w umowie. [2]
RODO i odtwarzalność danych
Środki ochrony danych osobowych dobiera się do ryzyka. Ważne są dostępność, odporność, zdolność przywrócenia danych i regularne testy skuteczności zabezpieczeń. Kopia poza obiektem oraz próby odtworzenia są elementami planu ochrony. [3]
Prawo budowlane i projekt branżowy
Sprawdzamy przeznaczenie terenu, tytuł do dysponowania nieruchomością, przyłącza i wymaganą procedurę inwestycyjną. Kontener nie oznacza automatycznie braku pozwolenia. Powierzchnia 35 m² nie zwalnia automatycznie serwerowni podziemnej z formalności. [4]
Standard techniczny a obowiązek prawny.
Seria PN-EN 50600 może stanowić punkt odniesienia do uzgodnienia wymagań infrastruktury centrum danych. Zakres norm i docelowe parametry określamy w projekcie. Certyfikacja, klasa dostępności lub odporności wymagają osobnego potwierdzenia; nie wynikają z nazwy rozwiązania. [5]
Od koncepcji do działających usług
Ocena potrzeb i lokalizacji: usługi krytyczne, istniejący sprzęt, działka, media, zagrożenia i budżet.
Porównanie wariantów: koszt inwestycji i eksploatacji, wymagania dostępności, możliwości rozbudowy.
Projekt i formalności: dokumentacja wielobranżowa, uzgodnienia i właściwa procedura budowlana; zakres wsparcia w zamówieniu uzgadniamy z JST.
Budowa i integracja: obiekt, instalacje, infrastruktura IT oraz migracja w uzgodnionych oknach.
Odbiór: pomiary, testy zasilania i chłodzenia, alarmów, kontroli dostępu i odtworzenia danych.
Utrzymanie: dokumentacja powykonawcza, instrukcje, szkolenie, przeglądy i uzgodniony czas reakcji.
SOC i NOC jako część centrum danych
Obiekt można połączyć z usługami SOC i NOC LCPD: analizą logów i alertów bezpieczeństwa, nadzorem dostępności oraz monitorowaniem warunków pracy. Źródła danych, integracje, retencję, godziny obsługi, eskalację i odpowiedzialność ustalamy w zakresie usługi. Projekt budowlany i monitoring wzajemnie się uzupełniają.
Infrastruktura, która wspiera codzienną pracę samorządu
Dostęp do systemów dziedzinowych, dokumentów, kopii i komunikacji jest potrzebny także wtedy, gdy w budynku urzędu trwają prace albo dochodzi do awarii. Własne centrum danych pozwala zaplanować miejsce, instalacje i obsługę wokół znaczenia tych usług dla mieszkańców.
Dla kierownictwa jednostki
Jasny zakres inwestycji, porównanie wariantów i mierzalne kryteria odbioru. Decyzja obejmuje zarówno koszt budowy, jak i utrzymania przez kolejne lata.
Dla zespołu IT
Uporządkowana przestrzeń, dostęp serwisowy, monitoring i dokumentacja. Możliwość rozbudowy bez każdorazowego szukania nowego pomieszczenia w urzędzie.
Dla mieszkańców
Celem projektu jest ograniczenie ryzyka przerw w usługach publicznych. Dostępność zależy od całego systemu: aplikacji, łączy, zasilania, kopii i procedur.
Dla jednostek podległych
Możliwość wspólnej infrastruktury z rozdzielonymi sieciami, dostępami i kopiami. Model współpracy powinien określać odpowiedzialność, własność danych i koszty każdej jednostki.
35 m² na zgłoszenie — co rzeczywiście przewiduje prawo?
Art. 29 ust. 1 pkt 2a Prawa budowlanego przewiduje zgłoszenie dla wolno stojących przydomowych budowli ochronnych do 35 m² powierzchni użytkowej, służących ochronie użytkowników domu jednorodzinnego. Oddziaływanie obiektu musi mieścić się na działce lub działkach objętych projektem.
To nie jest ogólne zwolnienie dla każdej podziemnej serwerowni 35 m². Dla obiektu przy urzędzie, oczyszczalni lub przedsiębiorstwie wodociągowym trzeba odrębnie ustalić kwalifikację i procedurę. Samo nazwanie serwerowni schronem nie wystarcza. Podstawa: Prawo budowlane, Dz.U. 2026 poz. 524, art. 29–30.
Możliwość obiektu o podwójnej funkcji
Przepisy o ochronie ludności przewidują projektowanie budowli ochronnych, w miarę możliwości, z dodatkową funkcją użytkową przy zachowaniu funkcji ochronnej. Połączenie z IT wymaga indywidualnej oceny: szafy, akumulatory, chłodzenie i kontrola dostępu nie mogą uniemożliwiać schronienia ludzi. Nie oznacza to automatycznego prawa do budowy na zgłoszenie. Podstawa: ustawa o ochronie ludności i obronie cywilnej, art. 83 i 93.
Dlatego koncepcję zaczynamy od przeznaczenia obiektu. Ustalamy, czy projekt dotyczy wyłącznie infrastruktury IT, czy również ochrony ludzi, a następnie dobieramy właściwą dokumentację i uzgodnienia.
Jak wykorzystać niewielką powierzchnię?
35 m² to punkt wyjścia do rozmowy o kompaktowym ośrodku, nie gotowa deklaracja liczby szaf czy mocy. Dostępna powierzchnia dla IT jest mniejsza od całej powierzchni obiektu: potrzebne są drogi dojścia, serwis, instalacje i strefy bezpieczeństwa.
Strefa sprzętu
Układ szaf i prowadzenie przewodów dobieramy do głębokości urządzeń, obciążenia posadzki, wymiany sprzętu i przepływu powietrza. Pełna szafa nie może blokować obsługi sąsiedniej.
Strefa techniczna
Miejsce dla rozdzielnic, UPS i pozostałych instalacji ustala się z uwzględnieniem ich rodzaju, wymaganych odstępów i ochrony pożarowej. Nie zakładamy dowolnego magazynu akumulatorów obok serwerów.
Dostęp i logistyka
Sprawdzamy transport największego urządzenia od bramy do miejsca montażu. Wejście dla człowieka nie zawsze wystarcza do wymiany UPS, szafy lub układu chłodzenia.
Elementy naziemne
Nawet podziemne centrum danych potrzebuje infrastruktury nad ziemią. Jej rozmieszczenie, zabezpieczenie, hałas i dostęp serwisowy włączamy do planu zagospodarowania.
Działka komunalna: analizujemy cały teren, nie tylko wolny fragment
Zaplecze wodociągów lub oczyszczalni może zapewnić organizację serwisu i istniejące przyłącza. Jednocześnie awaria technologiczna, zalanie albo przerwa w zasilaniu zakładu może dotknąć również serwerownię. Korzyść z wykorzystania własnego terenu trzeba porównać z tym wspólnym ryzykiem.
Mapy zagrożenia powodziowego są punktem wyjścia; nie zastępują badań gruntu, analizy wód gruntowych i lokalnych podtopień.
Weryfikujemy uzbrojenie terenu, strefy ochronne i możliwość przyszłej rozbudowy instalacji wodno-ściekowej.
Trasy łączy i zasilania planujemy tak, aby pojedynczy wykop lub awaria nie odcinały wszystkich połączeń jednocześnie.
Sieci biurowe, serwerowe i technologiczne OT powinny mieć kontrolowane granice dostępu oraz odrębne zasady administracji.
Dostęp ekip technicznych do centrum danych ustalamy niezależnie od dostępu do części technologicznej zakładu.
Dobór mocy, szaf i dostępności — co ustalamy przed wyceną?
Parametry wejściowe do projektu — bez narzucania zbędnego wyposażenia
Parametr
Znaczenie dla inwestycji
Usługi i użytkownicy
Które aplikacje muszą działać, kto z nich korzysta i jaki jest skutek ich niedostępności.
Obciążenie IT
Moc sprzętu w kW, pomiary lub wiarygodny bilans, plan wzrostu i obciążenie poszczególnych szaf.
Przerwy i utrata danych
RTO określa docelowy czas odtworzenia, a RPO dopuszczalną utratę danych w czasie. Te cele muszą być technicznie wykonalne i przetestowane.
Zapas i redundancja
N oznacza wymaganą zdolność pracy, N+1 dodatkowy element. Rezerwa jednego urządzenia nie zapewnia odporności wszystkich tras i punktów wspólnych.
Autonomia
Czas pracy UPS zależy od obciążenia, stanu baterii i warunków. Agregat wymaga paliwa, obsługi i testów.
Łączność
Potrzebne pasmo, opóźnienia i niezależność tras. Dwaj operatorzy korzystający z tej samej kanalizacji mogą mieć wspólny punkt awarii.
Rozbudowa
Miejsce, moc i chłodzenie na kolejny etap oraz sposób montażu bez nieplanowanej przerwy.
Przykładowe scenariusze — wybierz cel swojego projektu
Poniższe scenariusze pokazują możliwe zastosowania, nie opisują wykonanych realizacji ani gotowych pakietów.
Nowe centrum dla urzędu
Przeniesienie serwerów z przypadkowego pomieszczenia do zaprojektowanego środowiska. Projekt łączy infrastrukturę budowlaną, IT, kopie i administrację.
Ośrodek zapasowy
Przygotowanie miejsca do odtworzenia najważniejszych usług. Ustalamy, które zasoby są stale gotowe, które uruchamia się po awarii i jak długo trwa przełączenie.
Zaplecze spółki komunalnej
Wydzielona infrastruktura dla aplikacji przedsiębiorstwa i danych technicznych. Integrację z OT projektuje się z zachowaniem separacji i kontroli dostępu.
Rozwój etapami
Uruchomienie uzgodnionego zakresu na początku i pozostawienie przygotowanej rezerwy. Rozbudowa nie powinna wymagać wymiany wszystkich instalacji, jeśli została przewidziana w projekcie.
Koszt zakupu to dopiero część budżetu
Porównanie rozwiązań powinno obejmować ten sam zakres, okres eksploatacji i oczekiwaną dostępność. Tańsza obudowa nie przesądza o tańszej serwerowni, jeśli wymaga kosztownych przyłączy albo większego zużycia energii.
Koszty inwestycyjne
Analizy, projekt, formalności, roboty ziemne i posadowienie, obiekt, instalacje, transport, IT, licencje, migracja oraz odbiory. Zakres wyceny wskazuje też prace po stronie inwestora.
Koszty eksploatacji
Energia IT i chłodzenia, łącza, wsparcie, przeglądy, części eksploatacyjne, wymiana baterii, obsługa awarii, testy kopii i aktualizacje. Uzgadniamy granice usługi utrzymania.
Prosty przykład planowania energii
Stałe średnie obciążenie IT 5 kW oznacza około 43 800 kWh rocznie (5 × 24 × 365). Do tego dochodzą chłodzenie i straty instalacji. To przykład obliczeniowy, nie deklaracja zużycia oferowanego rozwiązania. Koszt szacuje się według taryfy i profilu pracy konkretnej jednostki.
W LCPD łączymy koncepcję obiektu z instalacjami, infrastrukturą IT i jej późniejszym utrzymaniem. Zakres projektanta, wykonawców, administratora, jednostki i dostawców usług określamy przed realizacją. JST otrzymuje uzgodniony opis tego, co będzie odebrane i kto odpowiada za eksploatację.
Specyfikacja opisuje parametry i funkcje, a także sposób wykazania ich spełnienia.
Dokumentacja powykonawcza obejmuje faktycznie wykonane instalacje, oznaczenia, konfiguracje i zasady bezpiecznego dostępu.
Plan utrzymania określa przeglądy, obsługę alarmów, części, wsparcie producentów i zasady eskalacji.
Ustalamy przekazanie kont i dokumentacji oraz możliwość kontynuowania administracji przez uprawniony zespół jednostki.
Wsparcie przy opisie zamówienia, PFU lub dokumentacji projektowej może być częścią uzgodnionego zakresu. O trybie zamówienia i warunkach finansowania decyduje zamawiający.
Przed uruchomieniem produkcyjnym uzgadniamy scenariusze i warunki testów. Sprawdzenie pojedynczych urządzeń uzupełniamy próbami całego układu, prowadzonymi w kontrolowanych warunkach.
Zasilanie: pomiary instalacji, działanie UPS, uzgodnione przełączenia i odtworzenie zasilania.
Chłodzenie: temperatury w reprezentatywnych punktach, alarmy i zachowanie przy uzgodnionych scenariuszach awarii.
Ochrona: kontrola dostępu, rejestracja zdarzeń, alarmowanie i testy instalacji zgodnie z dokumentacją branżową.
IT: łączność, segmentacja, uprawnienia i dostęp administracyjny bez publikowania zbędnych interfejsów.
Odtwarzanie: przywrócenie wybranej usługi z kopii oraz zapis wyniku i czasu. Sam komunikat o zakończeniu backupu nie jest testem odtworzenia.
Przekazanie: lista usterek, protokoły, szkolenie i zatwierdzona dokumentacja, z określeniem warunków usunięcia pozostałych uwag.
Utrzymanie i nadzór po uruchomieniu
Możesz uzgodnić sam projekt i wdrożenie albo rozszerzyć współpracę o administrację i nadzór. NOC pomaga obserwować dostępność, zasoby i alarmy infrastruktury. SOC analizuje zdarzenia bezpieczeństwa i wspiera obsługę incydentów. Monitorowanie wymaga wskazania osób uprawnionych do działania, kanałów kontaktu i zasad reakcji.
W wariancie obsługi 24/7 umowa określa faktyczny zakres dyżuru, czas reakcji, działania zdalne, serwis na miejscu i wyłączenia. Czas reakcji nie jest tym samym co czas usunięcia każdej awarii. Istotne są również dostępność części, gwarancje i uprawnienia do interwencji.
Nie musisz mieć gotowego projektu. Pomocne będą poniższe informacje; brak części danych możemy uzupełnić podczas analizy.
Miejscowość i opis dostępnego terenu lub pomieszczenia.
Liczba szaf i urządzeń, ich moc albo ostatnie pomiary poboru energii.
Najważniejsze aplikacje i akceptowalny czas przerwy.
Dostępne zasilanie, łącza i obecny sposób wykonywania kopii.
Plan rozwoju, termin i orientacyjny budżet.
W przypadku podziemia: posiadane dane geotechniczne i informacje o zalewaniu terenu.
W pierwszym kontakcie wystarczy opis ogólny. Szczegółowe plany instalacji, dane dostępowe i informacje o zabezpieczeniach przekazuje się uzgodnionym kanałem.
Pytania przed inwestycją
Czy rozwiązanie spełni wymagania mojego urzędu?
Może zostać zaprojektowane pod właściwe wymagania jednostki. Najpierw ustalamy ich zakres, następnie dobieramy zabezpieczenia i kryteria odbioru. Zgodność wymaga również procedur i prawidłowego utrzymania.
Czy można wykorzystać obecne serwery?
Tak, po ocenie ich stanu, mocy, chłodzenia, dostępności wsparcia i wymagań aplikacji. Migrację planujemy wraz z kopiami i testem odtworzenia.
Ile to kosztuje i jak długo trwa?
Wycenę i harmonogram przygotowujemy po analizie działki, mocy IT, przyłączy, wyposażenia, formalności i oczekiwanej dostępności. Porównujemy także koszty eksploatacji.
Czy obiekt 35 m² można postawić bez pozwolenia?
Nie należy tego zakładać. O procedurze decydują cechy, przeznaczenie, sposób posadowienia i lokalizacja obiektu oraz obowiązujące przepisy. Uproszczeń dotyczących innych kategorii budynków lub schronów nie można automatycznie przenieść na serwerownię JST.